

Conectar un sitio web con sistemas externos como ERPs, CRMs o pasarelas de pago es una necesidad operativa habitual. Sin embargo, esta conexión introduce un riesgo inherente si no se gestiona con la arquitectura adecuada. La tensión central reside en equilibrar la funcionalidad de la integración con la protección de los datos del sitio.
Muchas configuraciones por defecto asumen que una contraseña de administrador es suficiente para cualquier propósito. Este enfoque ignora la distinción técnica entre la interacción humana y el acceso programático. Reutilizar credenciales de usuario para integraciones expone el panel de administración a amenazas externas.
La solución no implica rehacer la web por defecto ni migrar a un nuevo entorno. Se trata de aplicar un criterio de mejora incremental que actualiza la configuración de seguridad existente. Este artículo explica cómo diferenciar los accesos para evitar vulnerabilidades críticas sin alterar el flujo de trabajo.
Diferenciar el acceso humano del acceso programático para evitar vulnerabilidades críticas
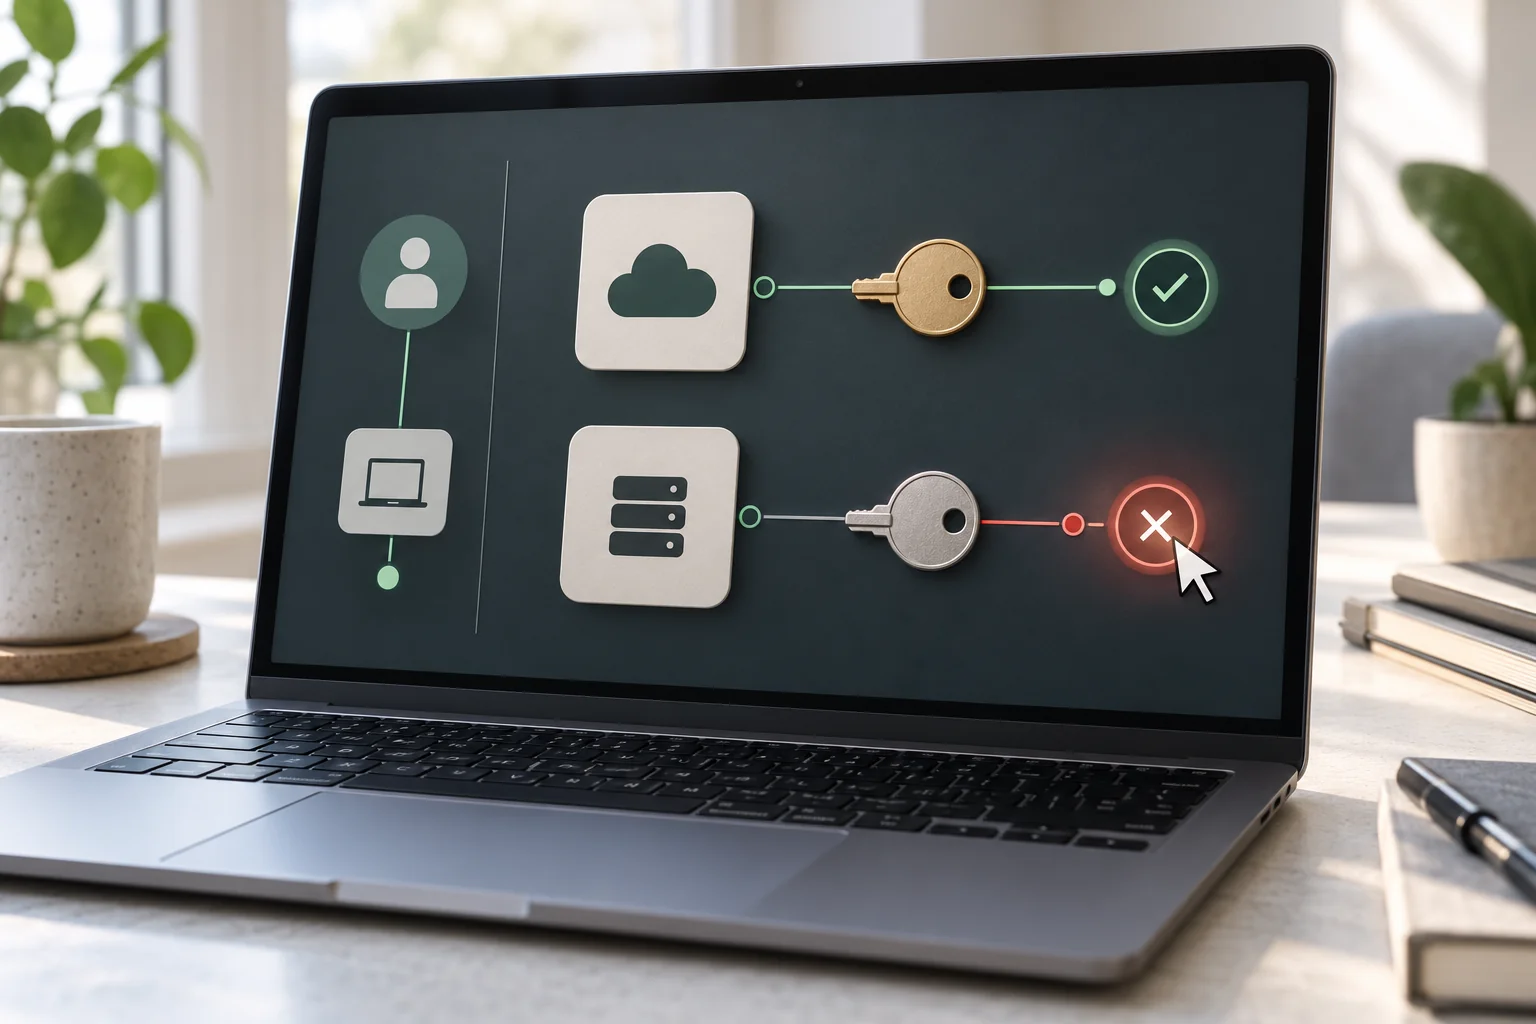
Las credenciales de administrador están diseñadas para la interacción humana en el navegador. Permiten iniciar sesión, visualizar el menú y gestionar contenidos de forma visual. En cambio, las integraciones requieren credenciales de aplicación revocables exclusivas para el acceso API.
WordPress permite credenciales de aplicación revocables para acceso programático. No sirven para iniciar una sesión interactiva en el navegador. Los permisos dependen del usuario asociado, pero no deben confundirse con accesos automáticamente limitados por aplicación.
Compartir una contraseña de administrador con un ERP o una pasarela de pago pone en riesgo todo el sitio. Si un webhook malicioso o una API externa es comprometida, el atacante obtiene acceso total al panel de administración. Esto ocurre porque la credencial valida la identidad del usuario sin restricciones de contexto.
La gestión de roles y proveedores debe incluir la revocación de credenciales de terceros.
No basta con confiar en la seguridad general del sitio.
Es necesario revisar cómo se asignan los permisos para cada integración.
-
Distinguir entre acceso visual y acceso de backend.
-
Evitar el uso de credenciales de usuario para llamadas API.
-
Limitar los permisos de la aplicación al mínimo necesario.
Implementar credenciales revocables sin alterar la base tecnológica existente
Aplicar el principio de mejora incremental permite habilitar la integración segura inmediatamente. No es necesario instalar un plugin de seguridad externo ni cambiar el servidor. La mejora de la seguridad se logra configurando credenciales de aplicación nativas dentro de WordPress.
No se recomienda rehacer una web por defecto. El criterio para recomendar una nueva web es que la base actual impida cumplir los objetivos del cliente. Si los objetivos son viables, se busca mejorar la base existente mediante configuraciones de seguridad.
La implementación de Application Passwords es una mejora viable porque no impide los objetivos de integración. Permite mantener la funcionalidad actual mientras se eleva el nivel de protección. Este enfoque evita los costos y tiempos de una migración innecesaria.
Para habilitar estas credenciales, el administrador debe acceder a la configuración de seguridad del usuario. Allí se generan claves específicas para cada integración. Este proceso no requiere intervención técnica compleja ni alteración del código del sitio.
-
Generar una credencial única para cada integración.
-
Asignar permisos específicos al usuario asociado a la aplicación.
-
Guardar las claves en un lugar seguro fuera del panel de administración.
Gestionar el ciclo de vida de las credenciales: asignación y revocación inmediata
La capacidad de revocar un acceso específico sin afectar a otros sistemas demuestra una arquitectura de seguridad madura. Cada integración debe poseer su propia credencial de aplicación única. Esta credencial debe ser revocada inmediatamente tras finalizar su función o cambiar de contexto.
WordPress permite credenciales de aplicación revocables para acceso programático. La naturaleza programática de estas claves facilita su gestión automatizada. Sin embargo, la responsabilidad de la revocación recae en el administrador que define las políticas de uso.
La fuente sobre acceso API seguro aborda directamente la necesidad de gestionar credenciales específicas. El inventario tiene artículos sobre seguridad general, pero no cubre la implementación técnica de credenciales de aplicación para integraciones. Este hueco crítico se llena con la adopción de este estándar. No hay artículos en el inventario que expliquen técnicamente cómo configurar credenciales de aplicación en WordPress para evitar el uso de contraseñas de administrador. El enfoque en la implementación práctica de seguridad permite a los desarrolladores tomar decisiones informadas. El lector decide implementar credenciales revocables para sus integraciones.
-
Revocar la credencial cuando el proveedor cambie.
-
Eliminar la clave si la integración deja de ser necesaria.
-
Documentar el ciclo de vida de cada credencial activa.
La disciplina técnica posiciona a la organización frente a amenazas externas. Una arquitectura de integración superior a la de soluciones genéricas protege la continuidad operativa. La validación de estos procesos puede contribuir a que el sitio web mantenga su integridad frente a cambios en el ecosistema de terceros. Este conocimiento técnico valida la necesidad de arquitecturas de integración a medida. Gestionar el ciclo de vida de las credenciales de forma automatizada es una ventaja competitiva. Los servicios de desarrollo a medida pueden implementar estas prácticas desde el inicio del proyecto.
Los servicios de diseño web WordPress ofrecen la base para implementar estas prácticas de seguridad. La gestión de credenciales es parte integral de una estrategia de desarrollo robusta. Revisar las integraciones actuales es el primer paso para adoptar este estándar.
La gestión de accesos en WordPress para equipos muestra cómo administrar roles y proveedores. Esta práctica complementa la gestión de credenciales de aplicación. Una arquitectura de integración a medida automatiza el ciclo de vida de las credenciales.
La decisión final recae en el equipo técnico. Implementar credenciales de aplicación es un cambio de paradigma necesario. La seguridad de las integraciones depende de la arquitectura de acceso, no solo de la fortaleza de la contraseña.
Revisa tus integraciones activas y decide si cada una posee una credencial de aplicación exclusiva o si sigue compartiendo una contraseña de administrador.